تقنية المعلومات والتشغيل
يربطون الأجهزة ويعيّنون الإعدادات والتطبيقات ويراقبون حالة الأسطول بالكامل.
 MDM
سجل الأجهزة وعيّن التطبيقات وسياسات الأمان. تحقق من حالة الأجهزة وسجل الأوامر.
تطبيق MDM للجوال


مطوّر بالكامل في روسيا
مُدرج في سجل البرمجيات الروسي. القيد رقم 29959 بتاريخ 6 أكتوبر 2025يسجل المسؤولون الأجهزة ويعينون إعداداتها. تحدد فرق الأمن السياسات وتتحقق من الالتزام بها.
يربطون الأجهزة ويعيّنون الإعدادات والتطبيقات ويراقبون حالة الأسطول بالكامل.
يحدد السياسات الإلزامية ويتحقق من الامتثال ويراجع سجل إجراءات المسؤولين.
أدِر أجهزة الشركة والأجهزة الشخصية للموظفين عبر المكاتب والفروع والمناطق.
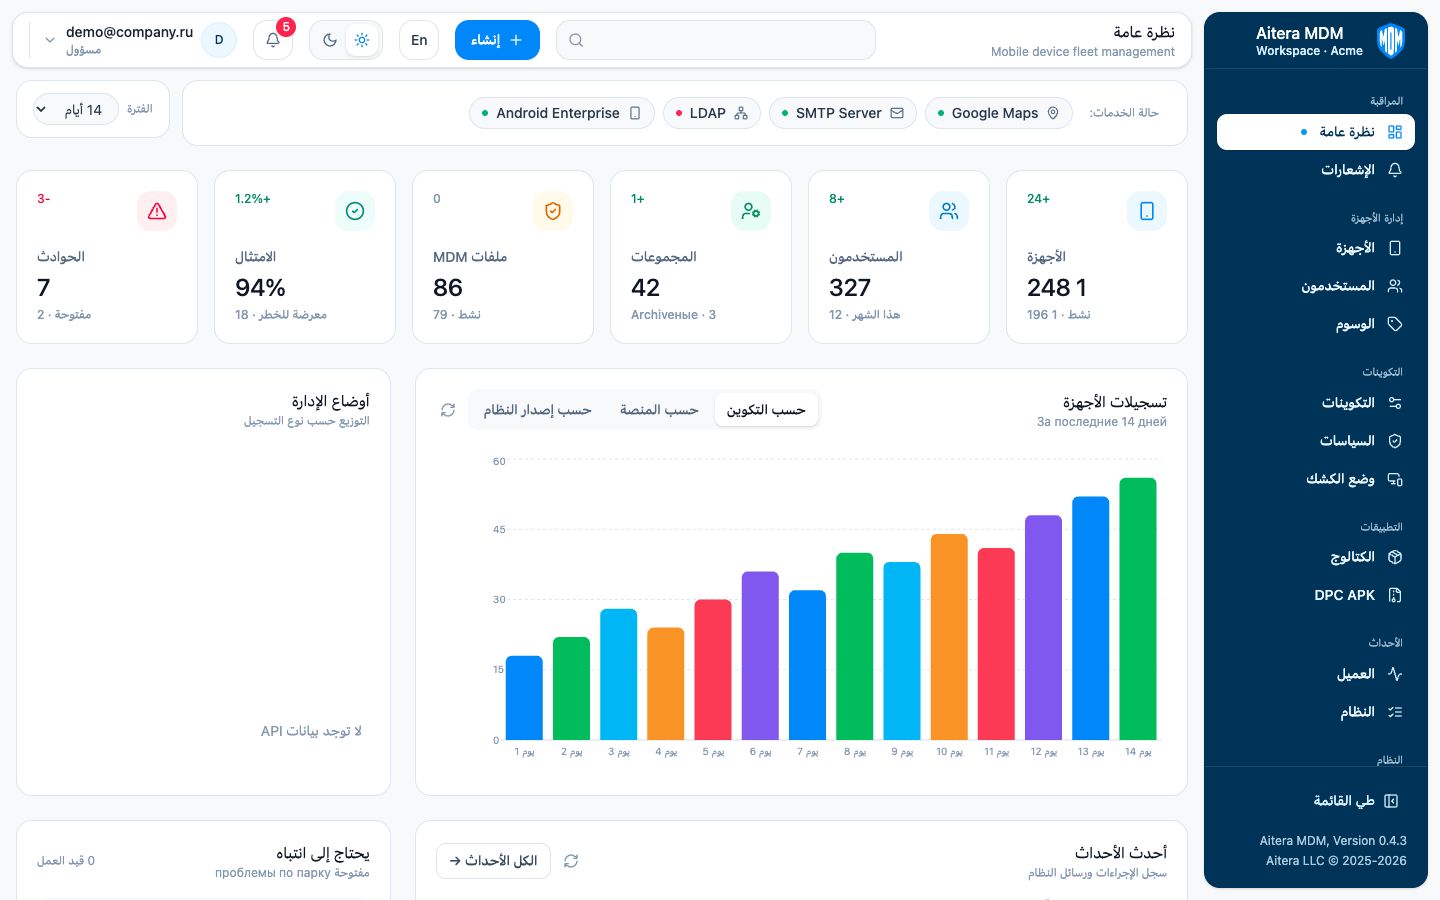
نظرة على الأجهزة وقائمتها وسياسات الأمان وكتالوج التطبيقات.

عيّن الإعدادات والتطبيقات والسياسات للأجهزة والمجموعات من لوحة الإدارة.
يربط الجرد الأجهزة بالمستخدمين والمجموعات والوسوم، وتُجمع الحالات في وحدة تحكم واحدة.
تُعيّن الإعدادات والسياسات والتطبيقات للمجموعات وتُطبّق مركزياً.
تساعد مراقبة الامتثال والتنبيهات على اكتشاف الانحرافات والأجهزة غير المتصلة والأحداث المهمة بسرعة.
يحدد المسؤول السياسات مرة واحدة ويعيّنها للمجموعات، ثم يراقب تطبيقها عبر الحالات والأحداث والمخالفات.
يُسجّل Android عبر DPC الخاص ورمز QR، بينما يستخدم iOS ملف إدارة. وتُدعم أجهزة الشركة والأجهزة الشخصية.
يُربط الجهاز بمستخدم ومجموعة ووسوم. وتُطبّق الإعدادات والسياسات والتطبيقات والشهادات مركزياً.
تعرض وحدة التحكم الاتصال والبطارية وملف الإدارة والتطبيقات المثبتة والامتثال للسياسات وسجل الأحداث.
يمكن للمسؤول مزامنة الجهاز أو قفله وتغيير رمز PIN وتثبيت التطبيقات، وعند الحاجة حذف ملف العمل أو بيانات الشركة.
يدير المسؤولون دورة حياة الجهاز والوصول والتطبيقات والأحداث في مساحة عمل واحدة.
سجّل Android و iOS وعيّن المالك ووضع BYOD أو COPE أو COBO، وانقل الأجهزة بين المجموعات وأخرجها من الإدارة.
الطراز ونظام التشغيل والبيانات التسلسلية والاتصال والبطارية وملف الإدارة والتطبيقات المثبتة وسجل الجهاز في بطاقة واحدة.
الحسابات ومزامنة الدليل وتعيينات المجموعات والوسوم وتقسيم وصول المسؤولين.
إعدادات مركزية لشبكة Wi‑Fi والوصول وقيود النظام وملفات العمل مع تعيينها للمستخدمين والمجموعات.
متطلبات التشفير وكلمة المرور، وكشف root أو jailbreak، ومراقبة نشاط DPC ومهل معالجة المخالفات.
كتالوج Google Play و RuStore وملفات APK للشركة. يمكن جعل التطبيق متاحاً أو إلزامياً أو مسموحاً أو محظوراً.
تطبيق واحد أو عدة تطبيقات مسموح بها، وقيود للنظام وشاشة عمل للأجهزة الطرفية والمتخصصة.
تسجيل Android عبر رمز QR وإدارة ملف العمل وتطبيق السياسات والتحكم في إصدار الوكيل.
المزامنة والقفل وتغيير PIN والدفع الصامت وتثبيت التطبيقات أو إزالتها ومسح الجهاز أو ملف العمل.
تساعد التعيينات والمخالفات وسجل السياسات في العثور سريعاً على الأجهزة التي تفتقد التكوين المطلوب ومتابعة المعالجة.
سجل الأحداث وقواعد التنبيه عبر البريد أو الإشعارات أو مراسلات الشركة أو webhook لنظام خارجي.
LDAP و Android Enterprise و APNs و SCEP و Apple Business Manager ورموز الوصول وسجل شفاف لإجراءات المسؤول.
يربط Device Policy جهاز Android بـ MDM ويطبّق السياسات. ويعرض تطبيق MDM الملف والتطبيقات المتاحة والملفات الواردة ومعلومات الجهاز.


تُطبّق السياسات مركزياً وتُسجّل الإجراءات ويُحمى وصول المسؤول بالمصادقة.

إجابات حول تسجيل الأجهزة ونماذج الملكية وسياسات الأمان وإدارة بيانات الشركة.
صُمم MDM لأجهزة Android و iOS في الشركات، ويدعم BYOD و COPE و COBO؛ وتعتمد السياسات المتاحة على المنصة وإصدار نظام التشغيل ونمط الإدارة المختار.
ينشئ المسؤول التكوين ويختار طريقة التسجيل. يمكن تسجيل أجهزة Android عبر DPC الخاص باستخدام رمز QR أو يدوياً، بينما يستخدم iOS آليات Apple المدعومة والملفات المعيّنة.
في سيناريو BYOD تقتصر الإدارة على ملف العمل: تطبيقات الشركة وبياناتها وإعدادات الأمان. ولا تظهر ملفات الموظف الشخصية أو صوره أو رسائله في لوحة الإدارة.
تُنشر التطبيقات في كتالوج الشركة أو تُعيّن مركزياً. وتُجمع التكوينات والقيود والشبكات والشهادات ضمن سياسات تُطبّق على المستخدمين أو المجموعات أو الأجهزة.
بحسب نمط الإدارة يمكن للمسؤول قفل الجهاز أو تغيير رمز PIN أو إلغاء الوصول أو حذف ملف العمل أو مسح جهاز الشركة. وتُسجّل جميع الأوامر والأحداث.
يتم أولاً تحديد أنواع الأجهزة ومتطلبات الأمان وسيناريو أو اثنين للعمل. ثم يجهز الفريق بيئة اختبار ويسجل مجموعة تجريبية ويتحقق من السياسات ويتفق على خطة الإطلاق والدعم.
سنناقش أسطول أجهزتك ومتطلباتك وصيغة التجربة المناسبة.